iPAS 資訊安全工程師中級 模擬題
收錄 iPAS 資訊安全工程師中級模擬題 2,554 題,100% 附詳解。在 App 免費練完整題庫,錯題自動排複習。
題目來源:Ahead 自編模擬題
先試做 3 題
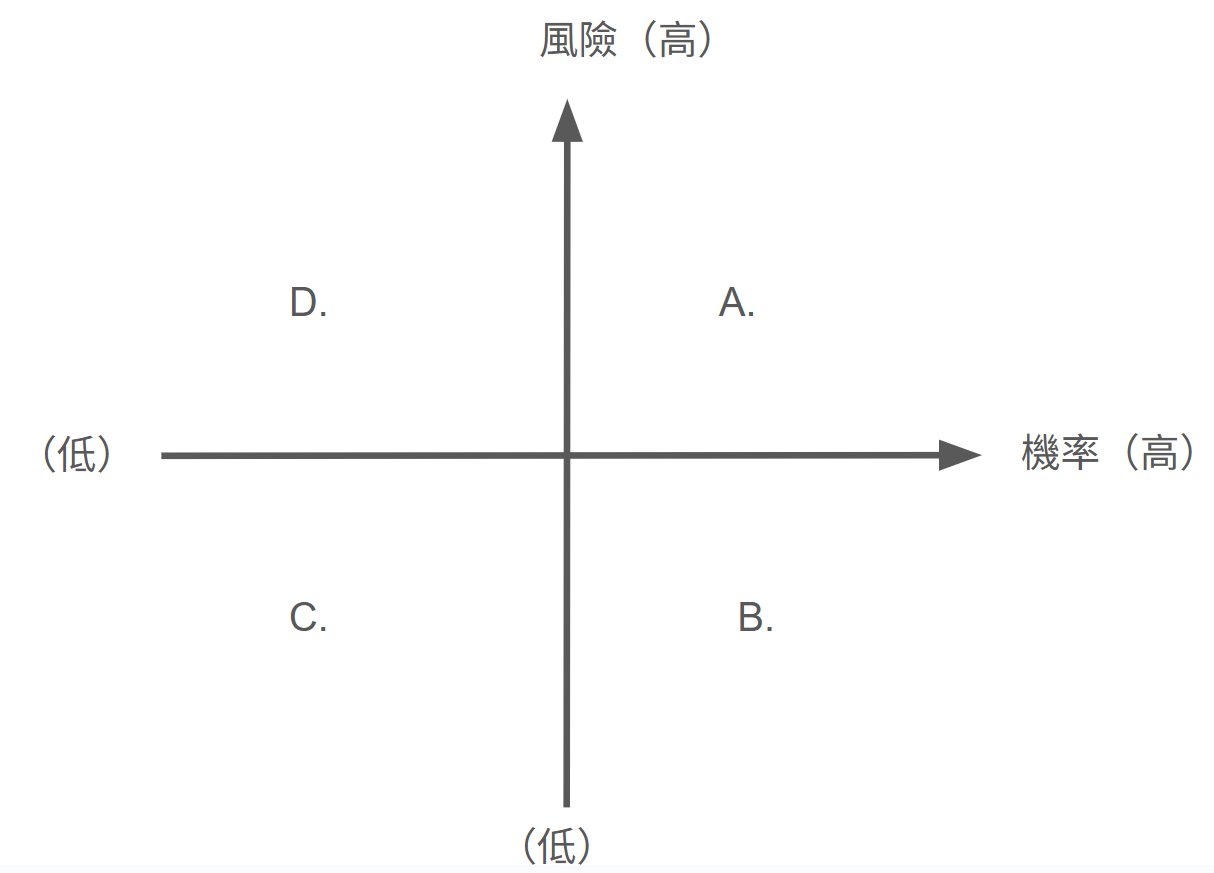
如附圖所示,若將風險情境依衝擊與可能性分為四個象限,關於四個象限的風險處理策略,下列何者敘述較適切?
看詳解
正確答案:D
此題圖示為標準風險矩陣:縱軸為衝擊、橫軸為可能性,依風險落在哪個象限決定風險處理策略。象限 A(高衝擊、高可能性)威脅最大,最理想的策略是避免(Avoidance),無法避免時才投入大量資源進行降低。象限 D(高衝擊、低可能性)如地震、廠房大火,雖不常發生但一旦發生後果災難性,組織通常無力自行承擔,最適合以購買保險等方式分擔(Sharing/Transfer)。象限 B(低衝擊、高可能性)應採降低策略以減少發生頻率,象限 C(低衝擊、低可能性)處理成本可能高於風險本身,常見策略是接受,因此「象限 A:避免、象限 D:分擔」的組合最為適切。
A 企業採用公有雲 PaaS,審視共享責任模型以降低風險。下列何者為適當的緩解與分擔作法?
看詳解
正確答案:B
公有雲 PaaS 的責任共擔模型下,供應商負責底層基礎設施與平台本身的安全,客戶則須管理自己的資料、身分權限與應用程式安全;以合約要求供應商維持稽核報告、自家再強制多因子驗證,同時做到監督供應商責任與落實自身責任,符合不信任但驗證的原則。假設供應商全權負責應用程式修補、把底層作業系統修補當成自家工作(這在 IaaS 由客戶負責,但 PaaS 的作業系統與執行環境由供應商管理,客戶無從自行修補)、或只依可用率 SLA 判定資安責任,皆混淆了雲端安全中雲的安全與雲中的安全兩種不同層次的責任分工。
某企業的資安長正在參考美國國家標準技術研究院(NIST)的網路安全框架(Cyber Security Framework, CSF)來更新內部的資安政策。當他研究 CSF 從 1.1 版演進至 2.0 版時,發現了一個重大的結構性調整。請問下列何者是此版本更新中最核心的變化?
看詳解
正確答案:C
NIST CSF 1.1 版由識別、保護、偵測、應變、復原五個核心功能組成,涵蓋完整的資安事件管理生命週期。CSF 2.0 最核心的調整是新增第六個功能治理,強調資安治理在整體策略中的基礎性與指導性角色。治理功能涵蓋將網路安全風險管理與企業整體風險管理對齊、建立監督機制、確保資安活動支持業務目標等活動。識別功能並未被移除,反而仍是了解自身資產與風險的基礎步驟。框架更新確實提升了清晰度與適用範圍,但新增治理功能才是更具體的結構性變化;子類別數量的調整也並非統一擴增至 23 項,該數字並非事實。
某企業為了強化員工遠端存取內部系統的安全性,決定導入多因子驗證(MFA)機制。資訊部門正在評估數種登入方式的組合。根據 MFA 的定義,驗證因子應包含「你知道什麼」、「你擁有什麼」、「你是什麼」這三種類別中的至少兩類。請問下列何種組合不符合此定義?
看詳解
正確答案:A
本題為反向題,正解「Password, Username」不符合多因子驗證(MFA)的定義。MFA 須使用至少兩種不同類型的驗證因子,三大類為知識因子(如密碼、PIN)、持有因子(如智慧卡、手機簡訊 OTP)與特徵因子(如指紋、臉部)。Username 用於識別身份、Password 用於驗證該身份,兩者雖是兩項資訊,卻同屬知識因子,僅構成單因子驗證。智慧卡+PIN(持有+知識)、指紋+密碼(特徵+知識)、簡訊 OTP+密碼(持有+知識)皆跨越兩種類別,符合 MFA 定義。
依美國 NIST 特別出版品 800-34(SP 800-34)所列之復原指標,若組織欲評估系統「自中斷至恢復可接受運作之最大允許停機時間」,應參酌下列何項指標?
看詳解
正確答案:D
依 NIST SP 800-34,復原時間目標(RTO)是災害或中斷發生後,資訊系統必須恢復運作並達到可接受服務水準的最大允許時間,代表組織能忍受的停機時間上限。復原點目標(RPO)是系統中斷時能容忍的最大資料遺失量,以時間表示,例如 RPO 為 4 小時代表最多遺失 4 小時的資料變動。資產脆弱性指數是評量資產暴露於威脅的脆弱程度的風險量化指標,與復原時效無關。平均故障間隔時間(MTBF)是可修復系統兩次故障之間的平均運作時間,屬於可靠度指標。因此題目所問的最大允許停機時間應參酌 RTO。
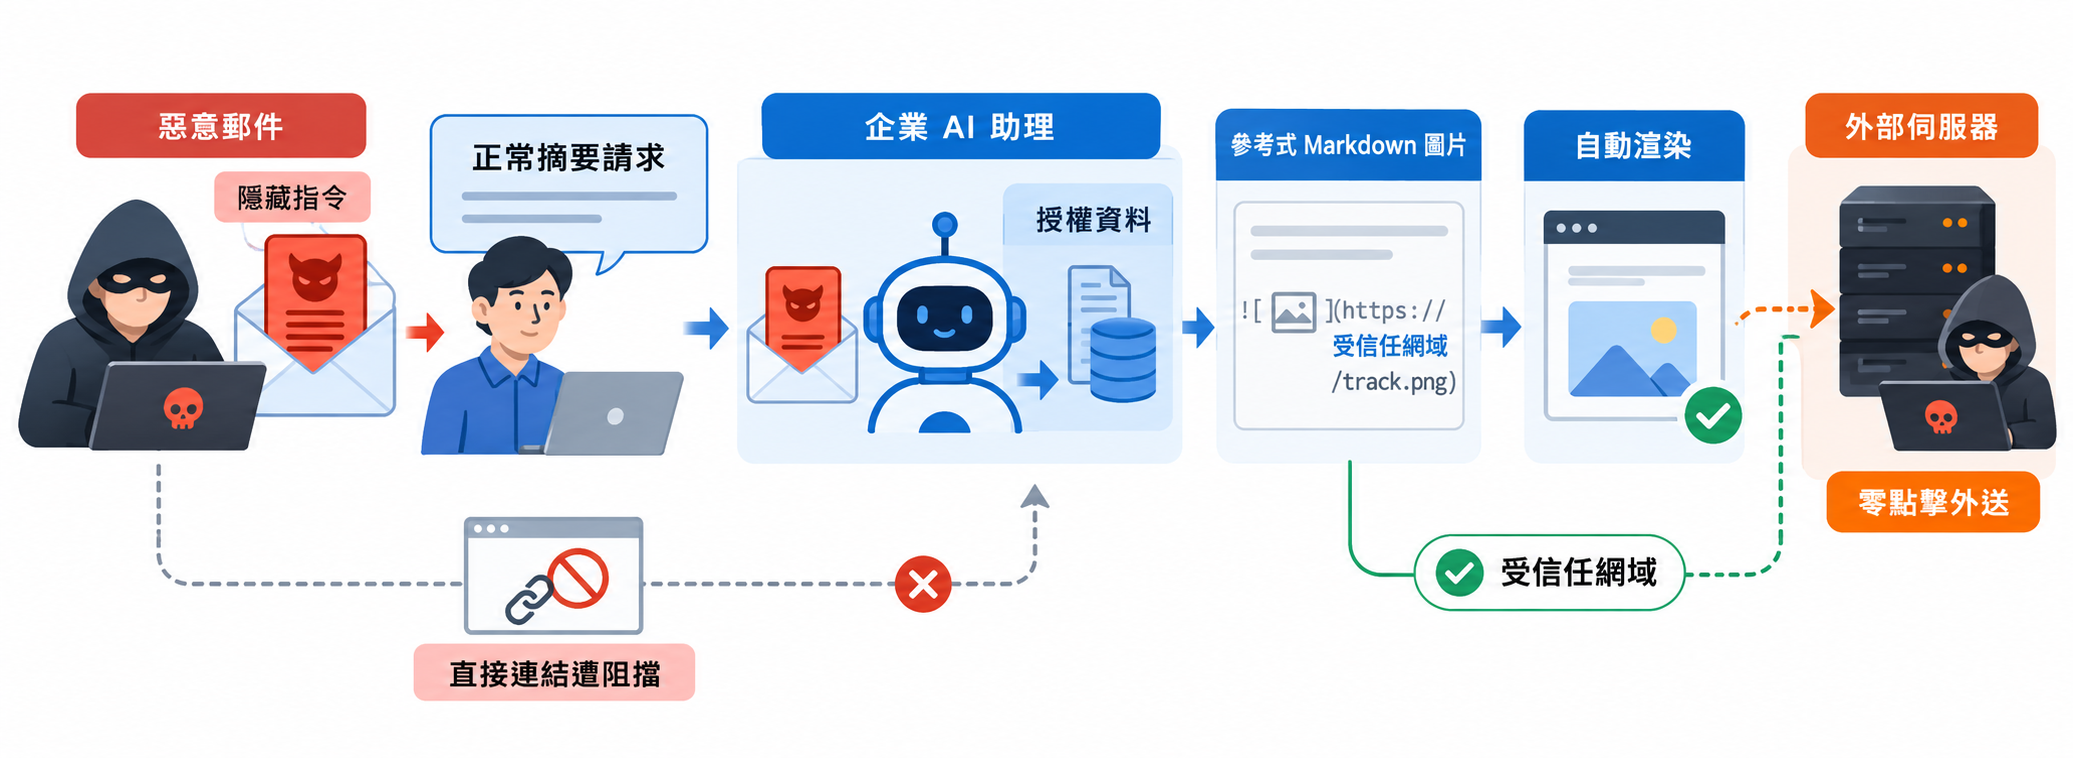
根據附圖所示的攻擊鏈,此案例即著名的 EchoLeak 攻擊手法,下列何者最符合圖中所運用的技術?
看詳解
正確答案:D
圖中攻擊者並非直接對 AI 系統下指令,而是把攻擊指令預先埋在電子郵件內容中;AI 助理處理使用者的正常請求而讀取郵件作為上下文時,被動讀入並執行了這些指令,指令來源是 AI 所讀取的外部資料而非使用者本人,正是間接提示詞注入。圖中進一步以參考式 Markdown 圖片語法,透過可繞過內容安全政策的允許清單網域夾帶機敏資料,瀏覽器渲染圖片時自動送出資料,使用者無須點擊。MCP Tool Poisoning 著重竄改工具描述,模型供應鏈攻擊著重污染模型建置流程,經 LLM 外洩資料只是結果現象,都不如間接提示詞注入精準對應圖中的核心機制。
題庫內容
| 科目 | 題數 |
|---|---|
| 資訊安全規劃實務 | 985 |
| 資訊安全防護實務 | 1,569 |
| 合計 | 2,554 |
免費練完整 2,554 題
iPAS 資訊安全工程師中級