iPAS 資訊安全工程師初級 模擬題
收錄 iPAS 資訊安全工程師初級模擬題 3,235 題,100% 附詳解。在 App 免費練完整題庫,錯題自動排複習。
題目來源:Ahead 自編模擬題
先試做 3 題
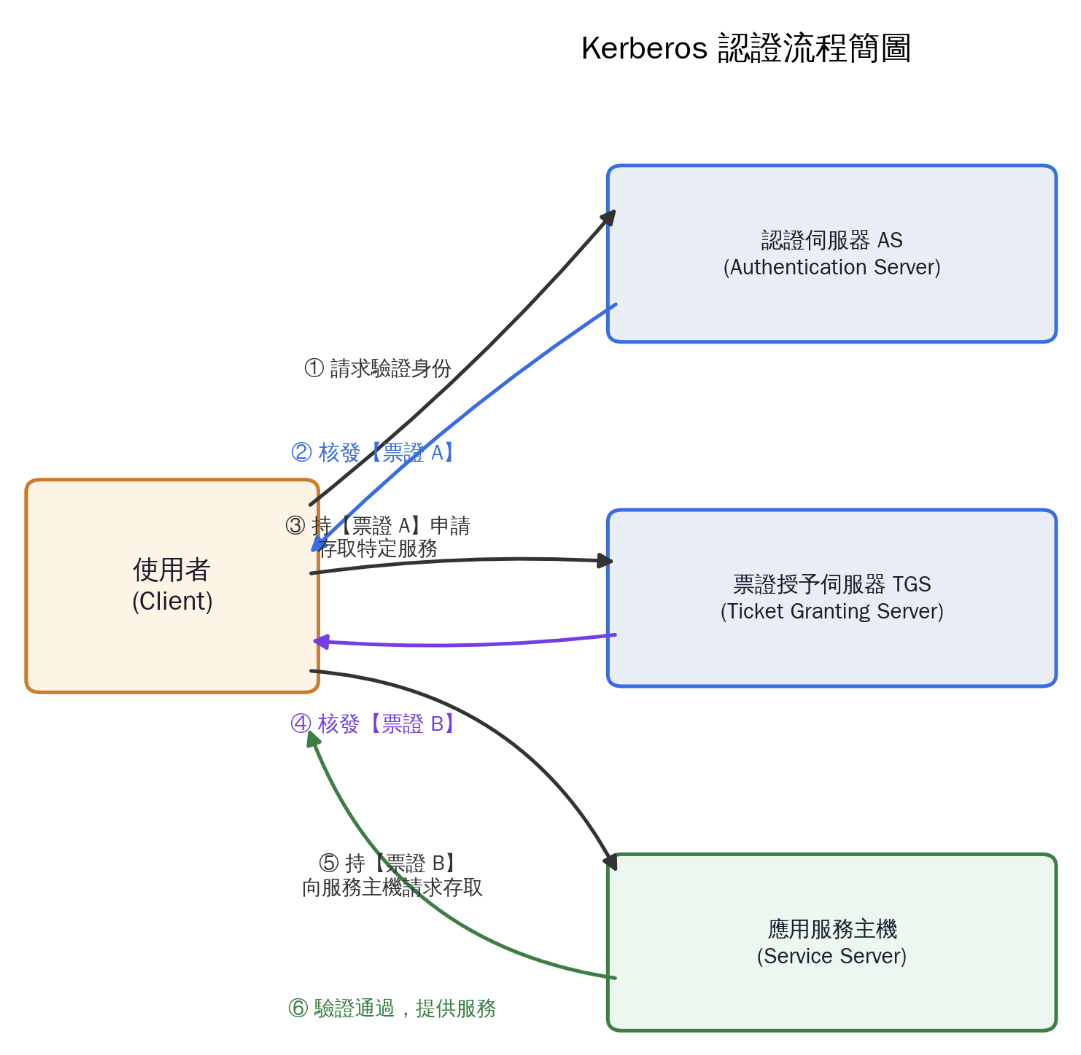
參考 Kerberos 認證流程的簡圖,使用者在過程中依序取得的兩個票證,其名稱分別為何?
看詳解
正確答案:C
Kerberos 流程中,使用者先向驗證伺服器出示身分憑證,通過後取得第一張票證 TGT(票證授予票證,此處譯為授權服務票證),它證明已完成初步驗證,但還不能直接存取特定服務;再持 TGT 向票證授予伺服器申請,取得第二張服務票證,用來向目標服務證明身分並取得存取權。其餘選項的名稱不是依序取得這兩張票證的標準術語,易與 TGT、ST 混淆。這種兩階段設計讓使用者存取不同服務時不必每次重新輸入密碼,是 Kerberos 實現單一登入的核心機制。
在雲端運算的環境中,保護用戶的個人隱私資料至關重要。請問,哪一個國際標準特別針對在公共雲端服務中,個人可識別資訊(PII)的保護,提供了具體的實施指南與控制措施?
看詳解
正確答案:C
專門針對公有雲環境中個人可識別資訊(PII)保護提供實務指南的國際標準是 ISO/IEC 27018,它是 27017 的補充,為處理 PII 的公有雲服務提供者提供具體控制措施。ISO/IEC 27001 是通用的資訊安全管理系統要求標準,不專屬於雲端或個資保護;ISO/IEC 27017 針對雲端服務整體的資訊安全實務指南,範疇是通用資安控制措施,而非專門處理個資保護;ISO/IEC 27701 是 ISO 27001 的隱私管理系統擴充標準,屬於更通用的隱私管理框架,不限於雲端環境。
一名開發者正在設計一個 API,他使用 SHA-256 雜湊函數來產生訊息簽章,以確保傳輸資料的完整性。然而,他的同事提醒他需要防範一種名為「長度延展攻擊(Length Extension Attack)」的漏洞。請問下列哪種技術最能有效抵禦此類攻擊?
看詳解
正確答案:D
長度延展攻擊利用 SHA-256 等基於 Merkle–Damgård 結構的雜湊函式特性:攻擊者即使不知道密鑰內容,只要知道其長度與原始雜湊值,就能算出附加額外資料後的新雜湊值。雜湊訊息鑑別碼(HMAC)在訊息內外都混入金鑰進行雙重雜湊運算,破壞了這種迭代結構的可延展性,是專為抵禦此類攻擊設計的標準方法。PBKDF2 用於延緩密碼暴力破解、與長度延展攻擊無關;MD5 與 SHA-1 同樣採用 Merkle–Damgård 結構,一樣受影響且安全性更弱;AES 提供的是機密性而非完整性驗證。
FIDO2 是一種強大的無密碼身分認證技術,能有效減少密碼被盜用的風險,已成為業界的主流趨勢。關於 FIDO2 的敘述,下列哪一項是不正確的?
看詳解
正確答案:C
本題為反向題,正解「若使用 FIDO2 技術,企業或個人強制需要先通過 FIDO 聯盟的認證」錯誤——FIDO2 是開放標準,企業或個人導入、使用 FIDO2 的登入功能並不須先經 FIDO 聯盟認證;FIDO 聯盟的認證計畫是讓產品廠商自願為安全金鑰、驗證器等產品取得互通性與安全性背書的機制,並非使用端的強制門檻。其餘三項分別正確說明:FIDO2 由 W3C WebAuthn 與 FIDO 聯盟 CTAP 組成、生物辨識資料只留在個人裝置、公私鑰架構為每個網站生成獨立金鑰以抵禦釣魚。
駭客在網站的 XML 資料檢索功能輸入經過修改的惡意字串,例如 `' or '1'='1`,成功操縱了 XPath 查詢路徑,從而洩露整個 XML 文件的敏感內容。這種將 XPath 表達式夾帶在輸入內容中,進而改變查詢邏輯的攻擊手法是?
看詳解
正確答案:C
此題描述的是 XPath 注入攻擊,XPath 是用於在 XML 文件中導航與選取節點的查詢語言。若應用程式未經嚴格過濾就將使用者輸入直接拼接進 XPath 查詢表達式,攻擊者即可利用邏輯重言式改變查詢邏輯,使原本用於驗證身分的條件永遠成立,進而繞過驗證並取得整份 XML 文件中所有節點的內容。資料隱碼攻擊鎖定的是關聯式資料庫的 SQL 語法,跨網站指令碼攻擊注入的是在瀏覽器中執行的腳本,跨網站請求偽造則是利用已認證使用者的身分發送偽造請求,三者皆與本題操縱 XPath 查詢路徑的手法不同。
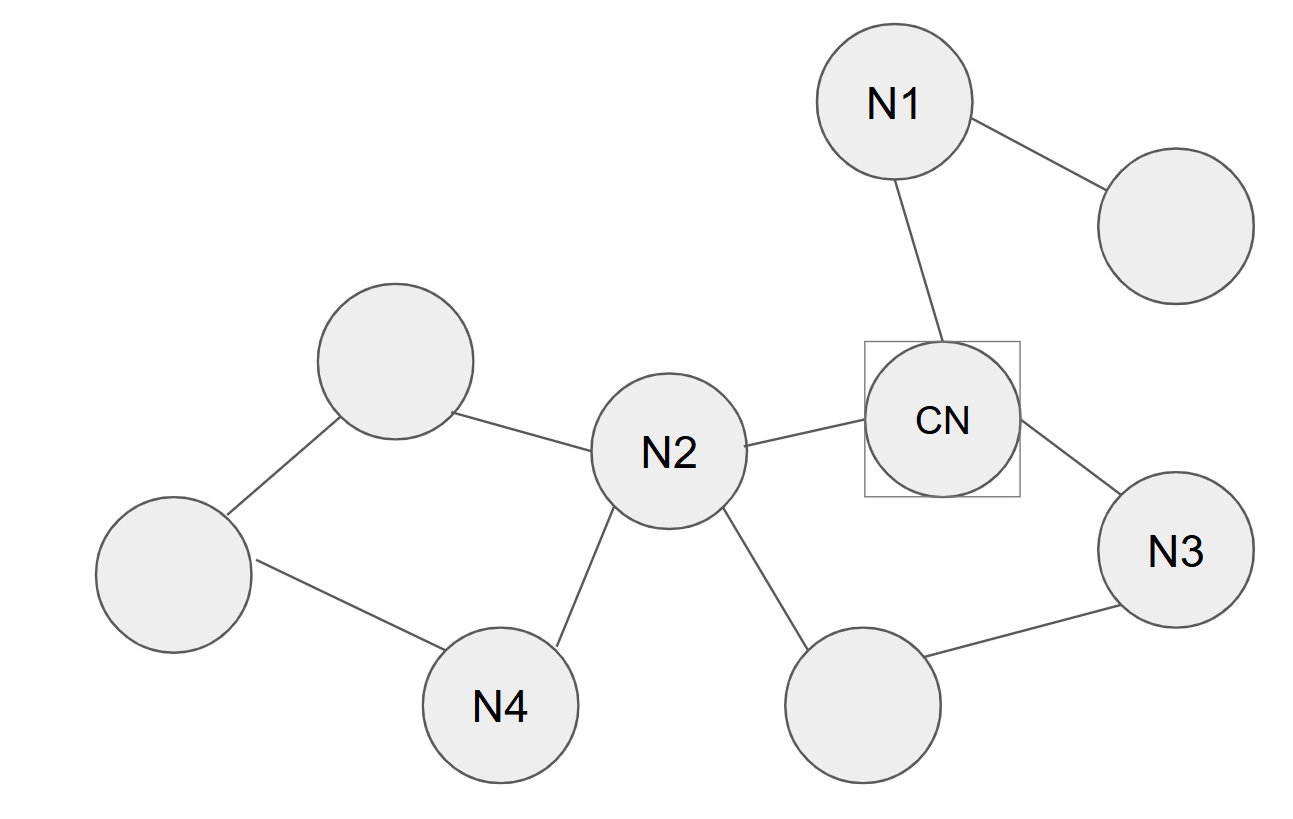
請參考附圖中的網路拓撲。圖中只有節點 CN 可以直接連上網際網路,其餘節點都必須透過它。若我們僅考慮這個內部網路的連通性(暫不考慮 CN),請問移除哪一個節點會對內部節點間的通訊造成最大衝擊?
看詳解
正確答案:A
暫不考慮 CN 時,圖中 N2 同時連著左上節點、N4 與下方節點,而 N3 只能經由下方節點再接到 N2,因此左側那群節點(左上、左下與 N4)和下方節點、N3 這一側,彼此之間的通訊路徑都必須經過 N2。N2 因此是這個內部網路的關節點(割點),一旦移除,這兩群節點便斷成互不相通的兩個部分,對內部通訊的衝擊最大。N1 只連著右上一個末端節點,移除後僅讓該節點失聯;N3 位於分支末端,移除後只影響自身;N4 位於左側環形路徑上,即使移除,其餘節點仍可繞行相連。
題庫內容
| 科目 | 題數 |
|---|---|
| 資訊安全管理概論 | 1,494 |
| 資訊安全技術概論 | 1,741 |
| 合計 | 3,235 |
免費練完整 3,235 題
iPAS 資訊安全工程師初級